Domain hauswasserwerke24.de kaufen?
Wir ziehen mit dem Projekt
hauswasserwerke24.de um.
Sind Sie am Kauf der Domain
hauswasserwerke24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hauswasserwerke24.de kaufen?
Was ist XDR?
Was ist XDR? XDR steht für Extended Detection and Response und ist eine Weiterentwicklung von traditionellen Sicherheitslösungen wie SIEM (Security Information and Event Management) und EDR (Endpoint Detection and Response). XDR integriert verschiedene Sicherheitsdatenquellen wie Endpunkte, Netzwerke und Cloud-Umgebungen, um ein umfassendes Bild der Bedrohungslandschaft zu erhalten. Durch die Analyse von Daten aus verschiedenen Quellen kann XDR fortschrittliche Angriffe erkennen, untersuchen und darauf reagieren. Unternehmen können so effektiver auf Sicherheitsvorfälle reagieren und ihre Sicherheitsmaßnahmen verbessern. **
Was ist ein XDR Display?
Was ist ein XDR Display? Ein XDR Display ist ein Display mit extrem hoher Auflösung und Farbgenauigkeit, das von Apple entwickelt wurde. XDR steht für "Extreme Dynamic Range" und bezieht sich auf die Fähigkeit des Displays, einen breiten Kontrastumfang darzustellen. Dadurch werden sowohl dunkle als auch helle Bereiche eines Bildes mit hoher Detailtreue wiedergegeben. XDR Displays werden oft in professionellen Anwendungen wie der Videobearbeitung oder Fotografie eingesetzt, wo eine präzise Farbwiedergabe und Kontrastdarstellung entscheidend sind. **
Ähnliche Suchbegriffe für Xdr
Top-Angebote
Produkte zum Begriff Xdr:
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...150,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Osmancevic, Esad: Wasserversorgung und KlimawandelWasserversorgung und Klimawandel , Tatsache ist, dass es in vielen Regionen bereits Probleme gibt, den maximalen Wasserverbrauch in den Sommermonaten zu decken. Um sich den Auswirkungen des Klimawandels auf die Wasserversorgung zu stellen, bedarf es eines erhöhten Schutzes der Ressource sowie eines verbesserten Monitorings zur frühzeitigen Erkennung von problematischen Veränderungen der Parameter in der Trinkwasserversorgung. Ziel des hier veröffentlichten Forschungsprojekts ist es, die klimarelevanten Auswirkungen auf die Trinkwasserversorgung im Raum Süddeutschland zu identifizieren und deren bisherige Auswirkungen zu bewerten. Des Weiteren stellt dieses Forschungsprojekt eine Grundlage für Prognosemodelle dar. Durch eine Datenerhebung bei insgesamt 73 Wasserversorgungsunternehmen aus Bayern, Baden-Württemberg, Rheinland-Pfalz, Saarland und Hessen wurden die Auswirkungen analysiert, die im Zeitraum 2010-2021 bereits festzustellen waren. Durch Gegenüberstellung mit Wetterdaten werden die Zusammenhänge mit wasserversorgungsrelevanten Parametern identifiziert und beschrieben. Diese Ergebnisse bieten die Grundlage und zugleich Chance, um frühzeitig (Gegen-)Maßnahmen zum Schutz der Trinkwasserversorgung ergreifen zu können. , Handschuhe, Mützen & Schwämme > Autopflege & Aufbereitung , Erscheinungsjahr: 20240508, Titel der Reihe: gwf-Reihe Praxiswissen##, Autoren: Osmancevic, Esad~Hüsam, Selina~Gerigk, Marcel, Seitenzahl/Blattzahl: 128, Keyword: Trinkwasser; Wasserbedarf; Monitoring; Wetter; Ressource, Fachschema: Management / Umwelt~Umweltmanagement~Wasserversorgung, Fachkategorie: Wasserversorgung und -aufbereitung, Warengruppe: TB/Bau- und Umwelttechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 299, Breite: 211, Höhe: 10, Gewicht: 567, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Baur, Andreas: Mutschmann/Stimmelmayr Taschenbuch der WasserversorgungMutschmann/Stimmelmayr Taschenbuch der Wasserversorgung , , Handschuhe, Mützen & Schwämme > Autopflege & Aufbereitung , Auflage: 17. Auflage, Erscheinungsjahr: 20190208, Produktform: Kartoniert, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: Book + eBook, Autoren: Baur, Andreas~Fritsch, Peter~Hoch, Winfried~Merkl, Gerhard~Rautenberg, Joachim~Weiß, Matthias~Wricke, Burkhard, Auflage: 19017, Auflage/Ausgabe: 17. Auflage, Seitenzahl/Blattzahl: 978, Abbildungen: Bibliographie, Themenüberschrift: SCIENCE / Earth Sciences / Meteorology & Climatology, Keyword: Trinkwasserversorgung;Wasseraufbereitung;Wasserförderung;Wassergewinnung;Wasserspeicherung;Wasserversorgungsanlage;Wasserverteilung;Wasserversorgung der Stadt Gemeinde;Bereitstellung von Trinkwasser;Öffentliche Wasserversorgung;Wasserversorgung gewährleistet;Kommunale Wasserversorgung;BIM in der Wasserversorgung;Wasserwirtschaft 4.0;Technologiezentrum Wasser TZW;Mutschmann;Rautenberg;water quality and water pollution;water industry and water technology, Fachschema: Energiewirtschaft~Chemie / Geochemie~Geochemie~Klima~Meteorologie~Witterung~Umwelt~Wasserversorgung~Energietechnik~Erde (Planet) / Geowissenschaft~Geowissenschaft~Geologie / Hydrogeologie~Hydrogeologie - Hydrologie~Umwelt / Verschmutzung, Zerstörung~Bau / Bautechnik~Bautechnik~Statik, Fachkategorie: Energiewirtschaft und -versorgung~Meteorologie und Klimatologie (Klimaforschung)~Wasserversorgung und -aufbereitung~Energietechnik, Elektrotechnik und Energiemaschinenbau~Hydrologie und die Hydrosphäre~Umweltverschmutzung~Boden- und Felsmechanik, Imprint-Titels: Springer Vieweg, Warengruppe: HC/Wärme-/Energie-/Kraftwerktechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Länge: 246, Breite: 179, Höhe: 50, Gewicht: 1726, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,159,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...127,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist eine Alternative zum Apple XDR?
Eine Alternative zum Apple XDR ist der Dell UltraSharp UP3218K. Dieser Monitor bietet eine ähnliche hohe Auflösung von 8K und eine gute Farbgenauigkeit. Er ist jedoch möglicherweise nicht so gut kalibriert wie der Apple XDR und bietet nicht die gleiche Helligkeit und Kontrastverhältnis. **
-
Kann das Liquid Retina XDR Display einbrennen?
Ja, das Liquid Retina XDR Display kann theoretisch einbrennen, da es sich um eine Art von OLED-Display handelt. OLED-Displays sind anfälliger für Einbrennen als LCD-Displays. Es wird jedoch berichtet, dass das Liquid Retina XDR Display von Apple Maßnahmen zur Verringerung des Einbrennrisikos implementiert hat. **
-
Ist das Liquid XDR Display als Referenzmonitor geeignet?
Ja, das Liquid XDR Display ist als Referenzmonitor geeignet, da es eine hohe Helligkeit von bis zu 1600 nits und einen hohen Kontrast bietet. Dadurch werden Inhalte mit großer Genauigkeit und Detailtreue dargestellt. Zudem unterstützt es eine breite Farbraumabdeckung, was besonders wichtig für professionelle Anwender ist. Allerdings sollte man beachten, dass die individuelle Kalibrierung des Monitors entscheidend ist, um eine präzise Farbwiedergabe zu gewährleisten. **
-
Was ist eine alternative Option zum Apple XDR Display?
Eine alternative Option zum Apple XDR Display könnte das LG UltraFine 5K Display sein. Es bietet eine ähnliche Auflösung und Farbgenauigkeit wie das XDR Display, ist jedoch möglicherweise zu einem günstigeren Preis erhältlich. Es ist auch mit Apple-Geräten kompatibel und bietet eine hohe Bildqualität für professionelle Anwendungen. **

Wie funktioniert ein hauswasserwerk mit Druckbehälter?
Ein Hauswasserwerk mit Druckbehälter funktioniert, indem es Wasser aus einer Quelle wie einem Brunnen oder einer Zisterne ansaugt und in einem Druckbehälter speichert. Sobald ein Wasserhahn im Haus geöffnet wird, schaltet sich die Pumpe im Hauswasserwerk automatisch ein und presst das gespeicherte Wasser durch die Leitungen. Der Druckbehälter sorgt dafür, dass ein konstanter Wasserdruck im System aufrechterhalten wird, auch wenn die Pumpe gerade nicht läuft. Sobald der Druck im Behälter unter einen bestimmten Wert fällt, schaltet sich die Pumpe wieder ein, um den Druck zu erhöhen. **
Ist ein 5K iMac und ein Pro Display XDR krass?
Ja, ein 5K iMac und ein Pro Display XDR sind beeindruckende Geräte. Der 5K iMac bietet eine hohe Auflösung und Leistung, während das Pro Display XDR eine außergewöhnliche Bildqualität und Farbgenauigkeit bietet. Zusammen bieten sie ein beeindruckendes visuelles Erlebnis für professionelle Anwender und anspruchsvolle Nutzer. **
Top-Angebote
Produkte zum Begriff Xdr:
-
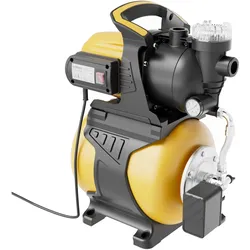
Wiltec, Wasserpumpe, Hauswasserwerk 19L Hauswasserautomat 1000W Gartenpumpe Wasserpumpe Pumpe (Gartenpumpe, Hauswasserpumpe)Hauswasserautomat für eine zuverlässige Wasserförderung: Das Wiltec Hauswasserwerk mit 19-Liter-Membrankessel und robustem Kunststoff-Pumpengehäuse ist die ideale Lösung für die Wasserversorgung in Haus und Garten. Ausgestattet mit einem leistungsstarken Motor gewährleistet die Pumpe einen zuverlässigen Betrieb bei vielfältigen Aufgaben. Dank des integrierten Vorfilters werden grobe Schmutzpartikel effizient zurückgehalten, wodurch die Zuleitungen geschützt werden. Mit einem Fassungsvolumen von 19 Litern bietet der Membrankessel ausreichend Kapazität, um die Wasserversorgung stabil und effizient zu gestalten. Mit Druckschalter und Manometer: Das Hauswasserwerk verfügt über einen integrierten Druckschalter sowie ein Manometer, die eine präzise Kontrolle der Wasserdruckverhältnisse ermöglichen. Dies garantiert eine gleichmässige Wasserzufuhr und verhindert Druckschwankungen, die die Funktion der Anlage beeinträchtigen könnten. Ob für die Bewässerung Ihres Gartens oder die Nutzung von Brauchwasser im Haushalt – diese Hauswasseranlage bietet eine komfortable und kontrollierte Lösung für Ihre Bedürfnisse. Einfacher Transport und Bedienung: Ausgestattet mit einem ergonomischen Tragegriff lässt sich das Hauswasserwerk mühelos transportieren. Die Bedienung ist benutzerfreundlich gestaltet, sodass auch weniger erfahrene Anwender die Pumpe problemlos einsetzen können. Ob als Kreiselpumpe für die Gartenbewässerung, als Regenwasserpumpe für die Nutzung von Zisternen oder als Brauchwasserpumpe im Haus – die Vielseitigkeit des Systems macht es zu einer praktischen Lösung für zahlreiche Anwendungen.133,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
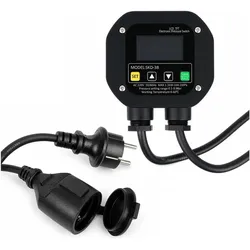
Wiltec, Wasserpumpe, elektronischer Druckschalter Hauswasserwerk Pumpe Wasserdruckschalter (Gartenpumpe, Hauswasserpumpe)Der elektronische Druckschalter von Wiltec ist eine innovative Lösung für die effiziente Steuerung von Hauswasserwerken und Gartenpumpen. Er ermöglicht eine präzise Anpassung des Wasserdrucks, um eine zuverlässige Wasserversorgung zu gewährleisten. Mit flexiblen Einstellmöglichkeiten können sowohl der Start- als auch der Stoppdruck individuell zwischen 0,1 und 9,9 bar konfiguriert werden. Der Druckschalter bietet zwei Betriebsmodi, darunter einen Modus mit integrierter Wassermangelsicherung, der die Pumpe schützt, wenn kein Wasser vorhanden ist. Eine Echtzeit-Druckanzeige und ein Drucksensor sorgen dafür, dass der aktuelle Systemdruck jederzeit überwacht werden kann. Zudem schützt ein Überstromschutz die Pumpe vor Schäden, indem er sie bei erhöhtem Strombedarf stoppt. Die robuste Bauweise und die modernen technischen Funktionen machen diesen Druckschalter zu einer zuverlässigen Wahl für verschiedene Anwendungen in der Wasserversorgung. - Flexible Druckeinstellungen von 0,1 bis 9,9 bar - Zwei Betriebsmodi für optimale Sicherheit - Echtzeit-Druckanzeige für ständige Kontrolle - Überstromschutz zur Vermeidung von Schäden.44,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...150,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Osmancevic, Esad: Wasserversorgung und KlimawandelWasserversorgung und Klimawandel , Tatsache ist, dass es in vielen Regionen bereits Probleme gibt, den maximalen Wasserverbrauch in den Sommermonaten zu decken. Um sich den Auswirkungen des Klimawandels auf die Wasserversorgung zu stellen, bedarf es eines erhöhten Schutzes der Ressource sowie eines verbesserten Monitorings zur frühzeitigen Erkennung von problematischen Veränderungen der Parameter in der Trinkwasserversorgung. Ziel des hier veröffentlichten Forschungsprojekts ist es, die klimarelevanten Auswirkungen auf die Trinkwasserversorgung im Raum Süddeutschland zu identifizieren und deren bisherige Auswirkungen zu bewerten. Des Weiteren stellt dieses Forschungsprojekt eine Grundlage für Prognosemodelle dar. Durch eine Datenerhebung bei insgesamt 73 Wasserversorgungsunternehmen aus Bayern, Baden-Württemberg, Rheinland-Pfalz, Saarland und Hessen wurden die Auswirkungen analysiert, die im Zeitraum 2010-2021 bereits festzustellen waren. Durch Gegenüberstellung mit Wetterdaten werden die Zusammenhänge mit wasserversorgungsrelevanten Parametern identifiziert und beschrieben. Diese Ergebnisse bieten die Grundlage und zugleich Chance, um frühzeitig (Gegen-)Maßnahmen zum Schutz der Trinkwasserversorgung ergreifen zu können. , Handschuhe, Mützen & Schwämme > Autopflege & Aufbereitung , Erscheinungsjahr: 20240508, Titel der Reihe: gwf-Reihe Praxiswissen##, Autoren: Osmancevic, Esad~Hüsam, Selina~Gerigk, Marcel, Seitenzahl/Blattzahl: 128, Keyword: Trinkwasser; Wasserbedarf; Monitoring; Wetter; Ressource, Fachschema: Management / Umwelt~Umweltmanagement~Wasserversorgung, Fachkategorie: Wasserversorgung und -aufbereitung, Warengruppe: TB/Bau- und Umwelttechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 299, Breite: 211, Höhe: 10, Gewicht: 567, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist XDR?
Was ist XDR? XDR steht für Extended Detection and Response und ist eine Weiterentwicklung von traditionellen Sicherheitslösungen wie SIEM (Security Information and Event Management) und EDR (Endpoint Detection and Response). XDR integriert verschiedene Sicherheitsdatenquellen wie Endpunkte, Netzwerke und Cloud-Umgebungen, um ein umfassendes Bild der Bedrohungslandschaft zu erhalten. Durch die Analyse von Daten aus verschiedenen Quellen kann XDR fortschrittliche Angriffe erkennen, untersuchen und darauf reagieren. Unternehmen können so effektiver auf Sicherheitsvorfälle reagieren und ihre Sicherheitsmaßnahmen verbessern. **
-
Was ist ein XDR Display?
Was ist ein XDR Display? Ein XDR Display ist ein Display mit extrem hoher Auflösung und Farbgenauigkeit, das von Apple entwickelt wurde. XDR steht für "Extreme Dynamic Range" und bezieht sich auf die Fähigkeit des Displays, einen breiten Kontrastumfang darzustellen. Dadurch werden sowohl dunkle als auch helle Bereiche eines Bildes mit hoher Detailtreue wiedergegeben. XDR Displays werden oft in professionellen Anwendungen wie der Videobearbeitung oder Fotografie eingesetzt, wo eine präzise Farbwiedergabe und Kontrastdarstellung entscheidend sind. **
-
Was ist eine Alternative zum Apple XDR?
Eine Alternative zum Apple XDR ist der Dell UltraSharp UP3218K. Dieser Monitor bietet eine ähnliche hohe Auflösung von 8K und eine gute Farbgenauigkeit. Er ist jedoch möglicherweise nicht so gut kalibriert wie der Apple XDR und bietet nicht die gleiche Helligkeit und Kontrastverhältnis. **
-
Kann das Liquid Retina XDR Display einbrennen?
Ja, das Liquid Retina XDR Display kann theoretisch einbrennen, da es sich um eine Art von OLED-Display handelt. OLED-Displays sind anfälliger für Einbrennen als LCD-Displays. Es wird jedoch berichtet, dass das Liquid Retina XDR Display von Apple Maßnahmen zur Verringerung des Einbrennrisikos implementiert hat. **
Ähnliche Suchbegriffe für Xdr
-
Baur, Andreas: Mutschmann/Stimmelmayr Taschenbuch der WasserversorgungMutschmann/Stimmelmayr Taschenbuch der Wasserversorgung , , Handschuhe, Mützen & Schwämme > Autopflege & Aufbereitung , Auflage: 17. Auflage, Erscheinungsjahr: 20190208, Produktform: Kartoniert, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: Book + eBook, Autoren: Baur, Andreas~Fritsch, Peter~Hoch, Winfried~Merkl, Gerhard~Rautenberg, Joachim~Weiß, Matthias~Wricke, Burkhard, Auflage: 19017, Auflage/Ausgabe: 17. Auflage, Seitenzahl/Blattzahl: 978, Abbildungen: Bibliographie, Themenüberschrift: SCIENCE / Earth Sciences / Meteorology & Climatology, Keyword: Trinkwasserversorgung;Wasseraufbereitung;Wasserförderung;Wassergewinnung;Wasserspeicherung;Wasserversorgungsanlage;Wasserverteilung;Wasserversorgung der Stadt Gemeinde;Bereitstellung von Trinkwasser;Öffentliche Wasserversorgung;Wasserversorgung gewährleistet;Kommunale Wasserversorgung;BIM in der Wasserversorgung;Wasserwirtschaft 4.0;Technologiezentrum Wasser TZW;Mutschmann;Rautenberg;water quality and water pollution;water industry and water technology, Fachschema: Energiewirtschaft~Chemie / Geochemie~Geochemie~Klima~Meteorologie~Witterung~Umwelt~Wasserversorgung~Energietechnik~Erde (Planet) / Geowissenschaft~Geowissenschaft~Geologie / Hydrogeologie~Hydrogeologie - Hydrologie~Umwelt / Verschmutzung, Zerstörung~Bau / Bautechnik~Bautechnik~Statik, Fachkategorie: Energiewirtschaft und -versorgung~Meteorologie und Klimatologie (Klimaforschung)~Wasserversorgung und -aufbereitung~Energietechnik, Elektrotechnik und Energiemaschinenbau~Hydrologie und die Hydrosphäre~Umweltverschmutzung~Boden- und Felsmechanik, Imprint-Titels: Springer Vieweg, Warengruppe: HC/Wärme-/Energie-/Kraftwerktechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Länge: 246, Breite: 179, Höhe: 50, Gewicht: 1726, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,159,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...127,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...276,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR - UserSophos XDR – User kaufen - Erweiterte Bedrohungserkennung für moderne IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Klassische Antivirenlösungen reichen häufig nicht mehr aus, um moderne Angriffe zuverlässig zu erkennen. Genau hier setzt Sophos XDR – User an. Die leistungsstarke Sicherheitslösung ermöglicht eine umfassende Bedrohungserkennung und -analyse über Endpunkte, Server, Netzwerke und weitere Systeme hinweg. Mit Sophos Extended Detection and Response (XDR) erhalten IT-Teams tiefgehende Einblicke in Sicherheitsereignisse im gesamten IT-Ökosystem. Verdächtige Aktivitäten lassen sich schneller identifizieren, analysieren und gezielt bekämpfen. Die Lösung basiert auf einer modernen, KI-nativen Plattform und kombiniert fortschrittliche Analysefunktionen mit globaler Threat Intelligence von Sophos. Cyberangriffe werden zunehmend ausgefeilter und verlaufen häufig über mehrere Angriffspunkte gleichzeitig. Sophos XDR wurde entwickelt, um genau solche mehrstufigen Bedrohungen frühzeitig zu erkennen und effektiv zu stoppen. Sicherheitsdaten aus verschiedenen Quellen werden zentral gesammelt und analysiert, sodass auch komplexe Angriffsmuster sichtbar werden. Durch die Kombination aus automatisierter Analyse und leistungsstarken Tools können Sicherheitsteams schneller reagieren und Sicherheitsvorfälle effizient untersuchen. Gleichzeitig sorgt die globale Bedrohungsdatenbank von Sophos dafür, dass neue Angriffsmethoden früh erkannt werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR – User wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced with XDR angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter dem Namen SOPHOS XDR neu organisiert. Die bekannten Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und komplexen Cyberangriffen. Wichtige Funktionen von Sophos XDR – User Erweiterte Bedrohungserkennung über mehrere Sicherheitsquellen hinweg Zentrale Analyse von Endpoints, Servern und Netzwerkdaten KI-gestützte Sicherheitsanalysen und automatisierte Bedrohungserkennung Zugriff auf globale Sophos Threat Intelligence Schnelle Untersuchung und Reaktion auf Sicherheitsvorfälle Integration in bestehende IT- und Sicherheitsinfrastrukturen Unterschied: Sophos XDR – User vs. Sophos XDR for Server Beide Varianten bieten leistungsstarke XDR-Funktionen zur Erkennung, Analyse und Bekämpfung von Bedrohungen. Der wichtigste Unterschied liegt in der Lizenzierung und dem Schutzfokus: Sophos XDR – User ist auf den Schutz von Benutzer-Umgebungen ausgerichtet, während Sophos XDR for Server speziell für Server-Systeme lizenziert und optimiert ist. SOPHOS XDR – User Lizenztyp: pro Benutzer (User-basierte Lizenzierung) Typischer Einsatz: Arbeitsplätze und Benutzerumgebungen Fokus: Erkennung und Untersuchung von Bedrohungen, die über Benutzeraktivitäten, Endpoints und zugehörige Systeme sichtbar werden Ideal für: Unternehmen mit vielen Mitarbeitenden, die eine zentrale XDR-Analyse rund um User-/Endpoint-Signale benötigen SOPHOS XDR for Server Lizenztyp: pro Server (Server-basierte Lizenzierung) Typischer Einsatz: physische und virtuelle Server in Rechenzentrum/Cloud Fokus: XDR-Sichtbarkeit und Schutz speziell für Server-Workloads und serverseitige Bedrohungen Ideal für: Unternehmen, die Server gezielt absichern und serverbezogene Telemetrie in XDR-Auswertungen priorisieren möchten Merksatz: XDR – User ist die passende Wahl für Benutzer-/Arbeitsplatz-Szenarien (Lizenz pro User), während XDR for Server die richtige Option ist, wenn Sie Server-Systeme gezielt lizenzieren und schützen möchten (Lizenz pro Server). Ihre Sicherheitsherausforderungen im modernen IT-Umfeld Cyberangriffe entwickeln sich ständig weiter und stellen Unternehmen jeder Größe vor große Herausforderungen. Einzelne Sicherheitslösungen reichen heute häufig nicht mehr aus, um komplexe Bedrohungen zuverlässig zu erkennen. Angreifer arbeiten mit professionellen Methoden, automatisierten Tools und mehrstufigen Angriffstechniken, um klassische Schutzmechanismen zu umgehen. Moderne IT-Infrastrukturen bestehen aus vielen unterschiedlichen Systemen, Endgeräten und Anwendungen. Wenn Sicherheitsinformationen isoliert voneinander verarbeitet werden, entstehen schnell blinde Flecken. Dadurch können Bedrohungen unentdeckt bleiben oder erst spät erkannt werden. Zunehmend komplexe Cyberangriffe Moderne Angriffe erfolgen häufig über mehrere Einstiegspunkte gleichzeitig – etwa über Endgeräte, E-Mail-Systeme oder Netzwerke. Diese mehrstufigen Angriffsszenarien sind schwer zu erkennen, wenn Sicherheitslösungen nur einzelne Bereiche überwachen. Datensilos und fehlende Transparenz Wenn verschiedene Sicherheitslösungen getrennt voneinander arbeiten, entstehen Informatio...148,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist das Liquid XDR Display als Referenzmonitor geeignet?
Ja, das Liquid XDR Display ist als Referenzmonitor geeignet, da es eine hohe Helligkeit von bis zu 1600 nits und einen hohen Kontrast bietet. Dadurch werden Inhalte mit großer Genauigkeit und Detailtreue dargestellt. Zudem unterstützt es eine breite Farbraumabdeckung, was besonders wichtig für professionelle Anwender ist. Allerdings sollte man beachten, dass die individuelle Kalibrierung des Monitors entscheidend ist, um eine präzise Farbwiedergabe zu gewährleisten. **
-
Was ist eine alternative Option zum Apple XDR Display?
Eine alternative Option zum Apple XDR Display könnte das LG UltraFine 5K Display sein. Es bietet eine ähnliche Auflösung und Farbgenauigkeit wie das XDR Display, ist jedoch möglicherweise zu einem günstigeren Preis erhältlich. Es ist auch mit Apple-Geräten kompatibel und bietet eine hohe Bildqualität für professionelle Anwendungen. **
-
Wie funktioniert ein hauswasserwerk mit Druckbehälter?
Ein Hauswasserwerk mit Druckbehälter funktioniert, indem es Wasser aus einer Quelle wie einem Brunnen oder einer Zisterne ansaugt und in einem Druckbehälter speichert. Sobald ein Wasserhahn im Haus geöffnet wird, schaltet sich die Pumpe im Hauswasserwerk automatisch ein und presst das gespeicherte Wasser durch die Leitungen. Der Druckbehälter sorgt dafür, dass ein konstanter Wasserdruck im System aufrechterhalten wird, auch wenn die Pumpe gerade nicht läuft. Sobald der Druck im Behälter unter einen bestimmten Wert fällt, schaltet sich die Pumpe wieder ein, um den Druck zu erhöhen. **
-
Ist ein 5K iMac und ein Pro Display XDR krass?
Ja, ein 5K iMac und ein Pro Display XDR sind beeindruckende Geräte. Der 5K iMac bietet eine hohe Auflösung und Leistung, während das Pro Display XDR eine außergewöhnliche Bildqualität und Farbgenauigkeit bietet. Zusammen bieten sie ein beeindruckendes visuelles Erlebnis für professionelle Anwender und anspruchsvolle Nutzer. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.